Il Flug, in collaborazione con Exfila di Via Leto Casini 11 a Firenze, sulla falsariga degli ultimi successi propone un nuovo appuntamento della serie One Time Night, per venerdì 16+1 marzo a partire dalle 19:00 con un nuovo apericena.
Argomento della serata sarà: Pole i' destoppe esse sihuro?
Ma se vengo e lascio i' destopp spento a casa, sono al sicuro?
Relatore, kobakola.
(Anche) il 2017 sarà l'anno di (GNU/)Linux su desktop. Quali sono i rischi nell'usare una postazione di lavoro basata su questo sistema operativo? Si è al sicuro da malware, ransomware, ciaware (no pun intended), etcware?
Il talk (qui, le slide) sarà rilasciato sotto esclusiva licenza PD.
Per la partecipazione, che auspichiamo massiccia, sarà necessaria come al solito la tessera Arci o, in alternativa, quella Uisp oppure Legambiente.
Il FLUG, in collaborazione con l'Associazione Exfila Connessioni Metropolitane di Via Leto Casini 11, a Firenze, invita i naviganti a partecipare, venerdì 24 febbraio 2017, al seguente evento, preceduto da un sontuoso apericena, a partire dalle 19.00:
Anonimato, Hacking Team, Cybercrime: il punto di vista dello sviluppatore. Relatore: Massimiliano mascanc Masi
Con le architetture orientate ai servizi (aka SOA) e con quelle di tipo Representational State Transfer (aka REST), lo stato di una applicazione viene distribuito attraverso servizi e risorse, rispettivamente. È quindi naturale pensare a un attaccante onnipotente che riesca a osservare i cambiamenti di stato, semplicemente analizzando il traffico di rete.Le attuali tendenze nello sviluppo di codice sicuro tendono a concentrarsi sulla messa in sicurezza della rete, tralasciando la gestione dello stato interno. Per questo motivo, applicazioni come quelle sviluppate da Hacking Team sono le benvenute, perché obbligano lo sviluppatore a pensare alla memoria di sistema come applicazione ostile, specialmente in deployment pluriennali come quelli IoT.In questo talk si affronteranno argomenti di sicurezza informatica, anche legati al problema dell’anonimato come metodo per ottenere confidenzialità. I temi etici potrebbero essere un po’ al di fuori degli argomenti.
Per la partecipazione alla serata sarà necessaria la tessera Arci - a cui Exfila, che ci ospita, è affiliata - oppure Uisp o Legambiente.
Accorrete numerosi, il dibattito è garantito e non mancheranno le sorprese!
"*Systemd* è arrivato, è tra noi e tra noi resterà (almeno per un po'): apprezzato e criticato, di sicuro non ignorato."
Condividiamo i saperi e prepariamo l'artiglieria pesante. Riusciremo, finalmente, a farci un'idea precisa dell'impatto di questo cambiamento epocale?
Accorrete numerosi, sistemisti GNU/Linux e casalinghe di Voghera!
È gradita la presenza di tutti, sostenitori e detrattori.
Chi
Relatore: Christopher R. Gabriel
Quando
Lunedì 18 maggio 2015, ore 21
Dove
Ex Fila Connessioni Metropolitane
Via Monsignor Leto Casini, 11 » Mappa
50135 Firenze
In occasione del rilascio finale della prossima versione stabile di Debian, nome in codice Squeeze, previsto per il primo fine settimana di febbraio, in varie parti del mondo verranno organizzati dei release party per festeggiare l'evento. È in questo contesto che il FLUG, Firenze Linux User Group, invita gli utenti Debian odierni e futuri - dunque proprio tutti! - a ritrovarsi per festeggiare insieme il prossimo passo avanti verso la conquista del mondo. :-)
L'appuntamento è fissato per domenica 6 febbraio, a partire dalle ore 19:00, presso il Cuculia - Libreria con cucina in Via dei Serragli 3/r a Firenze.
$ echo http://wiki.debian.org/ReleasePartySqueeze/Italia/Firenze
• Martedì 30 novembre 2010 dalle ore 22:00
• Presso la Libreria-caffè La Cité, in Borgo San Frediano, 20R a Firenze.
Hanno sfondato la porta di casa con la furia devastatrice delle teste di cuoio. Hanno rovistato nell’appartamento del blogger californiano Jason Chen sequestrando computer e archivi. Il tutto per venire a capo del giallo della scomparsa di un segretissimo prototipo di iPhone 4, dimenticato in un bar “per una birra di troppo”.
9788895029405Mela Marcia - La mutazione genetica di Apple è un lavoro del Collettivo NGN, disponibile in forma di file pdf, o di agile libello interattivo grazie alla massiccia presenza di codici QR sparsi qua e là nel testo di 128 pagine illustrate. Distribuito con licenza Creative Commons dai tipi di AgenziaX, il prezzo di copertina è pari a 10€.
La presentazione sarà affidata a Ferry Byte e Franco Vite, fautori e coautori dell'opera, insieme a Mirella Castigli e Caterina Coppola. Parteciperanno alla serata Leandro Noferini del FLUG e Federico Bucalossi, utenti storici Mac, per tentare di capire insieme se e quanto siano state ben calibrate le critiche ad una politica Apple sempre meno incline al rispetto dell'interoperabilità tecnologica e dei diritti del consumatore digitale.
Mela Marcia è un libro e un fenomeno interattivo, ma è anche una storia che continua su nessungrandenemico.org
Talk di riscaldamento in vista del
Linux Day 2010!
Il Firenze Linux User Group invita tutti gli interessati
- e sfida i non interessati a partecipare! :-) -
al Centro
Ginger Zone,
in Piazza Togliatti a Scandicci (Fi),
dove a partire dalle
si parlerà di software libero,
copyright
e copyleft.
Abstract
La società dell'informazione è
ad oggi
sempre più coinvolta in tematiche relative al diritto,
in particolar modo per quanto concerne la cosiddetta
"proprietà intellettuale",
visto che l'avanzamento tecnologico
e la nascita dei contenuti digitali
hanno mutato
profondamente
lo scenario della diffusione dell'informazione.
Da una parte
le multinazionali dell'industria multimediale tentano
di mantenere il controllo del business
per mezzo di leggi che,
di fatto,
snaturano il senso originario del diritto d'autore,
e dall'altra l'idea del software libero prima
e del copyleft poi
vanno incontro alle esigenze dei consumatori,
cercando di abbattere la rigida prassi
ormai consolidata,
che riserva ad un unico soggetto
tutti i diritti di sfruttamento economico
relativi ad un'opera,
così da cercare di innescare
un circolo virtuoso di creatività
e condivisione della conoscenza.
Il problema dell'autenticazione degli utenti
e dello scambio di chiavi
è diventato sempre più importante
con l'uso di applicazioni distribuite.
La cifratura dei messaggi fra due applicazioni
necessita dello scambio di chiavi simmetriche.
Kerberos è un meccanismo sicuro
e semplice
da usare per ottenere la
single sign on
degli utenti
in una piccola rete.
In questo talk verranno mostrate le caratteristiche di
KerberosV,
l'uso di GSSAPI
(Generic Security Services Application Program Interface)
e l'estensione alle applicazioni web,
quali SPNEGO
(Simple and Protected GSSAPI Negotiation Mechanism)
e SAML
(Security Assertion Markup Language).
Appuntamento a Firenze
in Via Dei Serragli 3R e 1R,
presso il Cuculia - Libreria con Cucina,
.
Questo corso avrà lo scopo
di introdurre persone
normalmente
dedite alla sperimentazione informatica,
verso le basi dell'elettronica.
Il corso avrà due scopi principali:
quello di introdurre le basi dell'elettronica
e quello di permettere una sperimentazione
su semplici sistemi embedded
in cui
oltre che l'aspetto di programmazione
possa interessare anche quello di aggiunta di parti elettroniche
e/o modifica delle stesse.
Di seguito viene illustrato un programma di massima
che molto probabilmente sarà aggiustato in corso d'opera
essendo la prima volta che si tenta un corso simile
e non si conosco al momento le conoscenze degli interessati.
Si tratterà di un corso sia teorico che pratico.
L'aspetto teorico sarà rigoroso
ma adatto anche a chi non abbia competenze specifiche di matematica
o fisica
e si seguirà un approccio per approssimazioni successive:
ovvero i concetti verranno introdotti in maniera intuitiva
per poi essere successivamente raffinati
con sempre maggior rigore scientifico.
La parte pratica servirà sia per fissare meglio i concetti esposti
sia per far vedere realmente come funzionino le cose
e suscitare l'interesse degli interessati
invece che conciliare il sonno
come una sola lezione teorica potrebbe indurre.
Il corso sarà tenuto
(per il momento e perlomeno)
dal Lapo e da Michele,
ogni aiuto è ben accetto,
soprattutto per la parte pratica.
Si utilizzerà semplice strumentazione elettronica di basso costo
che dovrà essere divisa fra i partecipanti,
si cercherà di mettere insieme un numero sufficiente di banchi
di sperimentazione.
Non sarà,
però,
opportuno che i partecipanti siano più di 10-15
visto soprattutto l'aspetto pratico che si vuole dare al corso;
c'è comunque l'intenzione di ripetere l'esperienza in futuro
qualora la cosa interessi ad altri
e sempreché i risultati siano interessanti.
Nel caso gli interessati desiderino dotarsi di strumentazione
e attrezzatura
propria da laboratorio elettronico amatoriale
verranno date indicazioni
e consigli
su cosa acquistare.
Il corso verrà tenuto all'Hacklab di Firenze
(al CPA Fi-sud)
orientativamente il mercoledì sera
e le lezioni avranno durata di circa 2 ore,
oltre alla disponibiltà
da parte di chi terrà il corso
ad intrattenersi fino alle normali ore tarde
con cui si è soliti concludere le serate all'hacklab
continuando a discutere ancora più informalmente
sugli stessi argomenti del corso.
Il corso sarà assolutamente gratuito
e le informazioni che verranno date saranno ovviamente libere
da qualsiasi forma di copyright.
Verifica livello conoscenze dei discenti ;-)
Perché questo corso:
quali risultati si vogliono raggiungere.
Cos'è l'elettronica;
paragone idraulico della corrente elettrica
e quindi:
potenziale,
tensione,
corrente,
resistenza elettrica.
Legge di Ohm:
generatori in continua,
resistenze;
cenno ai principi di Kirchkoff.
Esperimenti pratici sulla legge di Ohm.
Lezione 1
()
Componenti passivi:
resistenze,
condensatori,
induttanze;
cenni costruttivi
e componenti realmente presenti sul mercato;
riconoscimento dei componenti del loro valore
e metodi di misura del valore.
Comportamenti in continua dei suddetti componenti.
Introduzione alle correnti alternate.
Oscilloscpi
e visualizzazione delle forme d'onda.
Lezione 2
()
Tecniche di costruzione elettronica
e montaggio;
breadboard.
Costruzioni elettroniche adatte alla sperimentazione amatoriale:
schede millefori saldate,
cenno al wire-wrap,
circuiti stampati.
Montaggio di un semplice circuito
(con led, resistenze, interruttori)
su millefori.
Pausa estiva:
le lezioni successive sono previste
solo come idea per strutturare il corso,
molto dipenderà da come andranno le prime tre.
Lezione 3 (20100???)
Riassunto lezioni precedenti.
I vecchi allievi spiegano
e raccontano
ad eventuali nuovi le nozioni apprese.
Ripasso delle parti pratiche già fatte
nelle lezioni precedenti.
Lezione 4 (20100???)
Componenti attivi:
diodi,
diodi zener,
transistor bipolari,
transistor a effetto di campo.
Semplici schemi applicativi dei componenti attivi.
Esperimenti con i diodi in continua
(zener)
e in altrernata.
Lezione 5 (20100???)
Configurazione di base dei circuiti a transistor per impieghi linerari:
emettitore/source comune,
collettore/drain comune.
Impiego di transistor in regime di saturazione/interdizione.
Sperimentazione delle polarizzazioni
su di un transistor bipolare
e sovrapposizione di un segnale alternato.
Sperimentazione dell'utilizzo di transistor
come interruttori controllati.
Lezione 6 (20100???)
Introduzione alla tecnologia dei circuiti integrati
sia per impieghi analogici
che digitali.
Logiche digitali
e richiami di algebra binaria
(o di Boole).
Esperimenti con circuiti integrati logici.
Lezione 7 (20100???)
Introduzione ai microcontrollori
e alle loro periferiche.
Esempi di circuiteria di contorno per gli attuali microcontrollori.
Sperimentazione su circuiti a microcontrollore
(da realizzarsi su breadboard).
La manifestazione,
giunta alla tredicesima edizione
(la prima si tenne nel 1998 qui a Firenze),
ha rappresentato in questi anni il raduno di coloro
che vogliono impadronirsi delle tecnologie,
informatiche e non solo,
per capirne le conseguenze,
piegarle alle proprie necessità,
spiegarle agli altri
ed eventualmente poi abbandonarle.
Il tutto durante tre giorni di campeggio,
autogestione,
chiacchiere,
seminari
e lunghe ore davanti ad un computer
insieme a molti altri.
In questo incontro vogliamo parlare di quello che HackMeeting è stato e quello che potrebbe diventare.
Per maggiori informazioni
il sito di hackmeeting è
qui.
L'incontro si terrà
presso la libreria La Cité,
nella limonaia di Villa Strozzi,
a Firenze in Via Pisana 77
dalle ore
Recentemente,
la Comunità Europea ha approvato l'acquisizione di
Sun Microsystems
da parte di
Oracle Corporation,
azienda leader nel settore dei database.
Con questa operazione,
Oracle Corporation ha acquisito anche la proprietà di
MySQL,
il database libero più diffuso e utilizzato al mondo.
Come cambierà il panorama dei database
nell'ambito del software libero
e open source,
dove a progetti interamente guidati da aziende
se ne contrappongono spesso degli altri
guidati dalla comunità?
L'intervento è a cura di Gabriele Bartolini,
presidente dell'associazione culturale
ITPUG
e membro della comunità di
PostgreSQL,
progetto open source per la gestione di database.
Wikipedia
è l'enciclopedia libera
e aperta
al contributo di tutti:
ad una singola voce possono contribuire anche centinaia di persone.
Firenze Linux User Group,
HackLab-Fi
e La Citè
organizzano un incontro
insieme a due amministratori di Wikipedia:
Ignazio Ligotti
e Lorenzo Losa.
L'appuntamento è per
,
presso la
Libreria La Citè,
in Borgo San Frediano 20R
Verranno affrontati i seguenti argomenti:
0)
La struttura tecnica,
hardware
e software,
che sostiene Wikipedia
Alla data del
Wikipedia offre oltre 14 milioni di voci
in più di 250 lingue
e vanta oltre 21 milioni di utenti registrati.
Wikipedia in lingua italiana oggi conta più di 650.000 voci.
Dal 2007,
è stabilmente tra i dieci siti globali più visitati del web.
Tanto successo ha però delle implicazioni strutturali
legate alla capacità dei server di "reggere" a tanto carico
e alla capacità di avere sufficiente banda per sorreggere,
con buoni tempi di risposta,
le richieste di lettura e di modifica.
1)
Questioni legali
e denunce
per "contenuti diffamatori"
Wikipedia ha un'alta visibilità
e tra la sue caratteristiche c'è quella di essere libera
e aperta al contributo di chiunque.
Questo rende
potenzialmente
Wikipedia aperta a contributi diffamatori
o ritenuti tali.
Si analizzerà tutta una serie di casi concreti
che
anche se raggruppabili sotto il "cappello" della minaccia legale,
hanno tuttavia diverse
e variegate
caratteristiche
(dal caso Domenici a quello Angelucci).
2)
Copyright
e licenze libere
nel progetto Wikipedia
Wikipedia è uno dei maggiori progetti collaborativi al mondo:
ad una singola voce possono contribuire anche centinaia di persone.
Questo è possibile grazie alla scelta di licenze libere,
analoghe alla
GPL
usata per il software libero:
la
GNU Free Documentation License
a cui recentemente si è affiancata la
Creative Commons Attribution-Share Alike.
Non si tratta solo di come rilasciare i contenuti,
ma è in primo luogo un modo di costruirli:
Wikipedia non potrebbe esistere
senza le licenze libere.
Il disastro di Haiti ha interessato tutto il mondo;
moltissime comunità si sono attivate
cercando di portare aiuto,
ciascuna nel proprio ambito specifico.
Anche OpenStreetMap
- la comunità delle mappe libere -
ha risposto:
ovviamente disegnando mappe.
Per chi interviene sul teatro di un disastro
e per chi deve pianificare azioni di soccorso,
la disponibilità di mappe affidabili
e aggiornate
è un requisito essenziale.
Come funziona l'approccio wiki in caso di reale emergenza?
Quale grado di efficienza può ottenere la collaborazione
di una comunità auto-organizzata
nella produzione di una base di dati
che non venga meno al requisito della libera condivisione del sapere?
E i grandi vendor di cartografia proprietaria
che ruolo hanno giocato in questa vicenda?
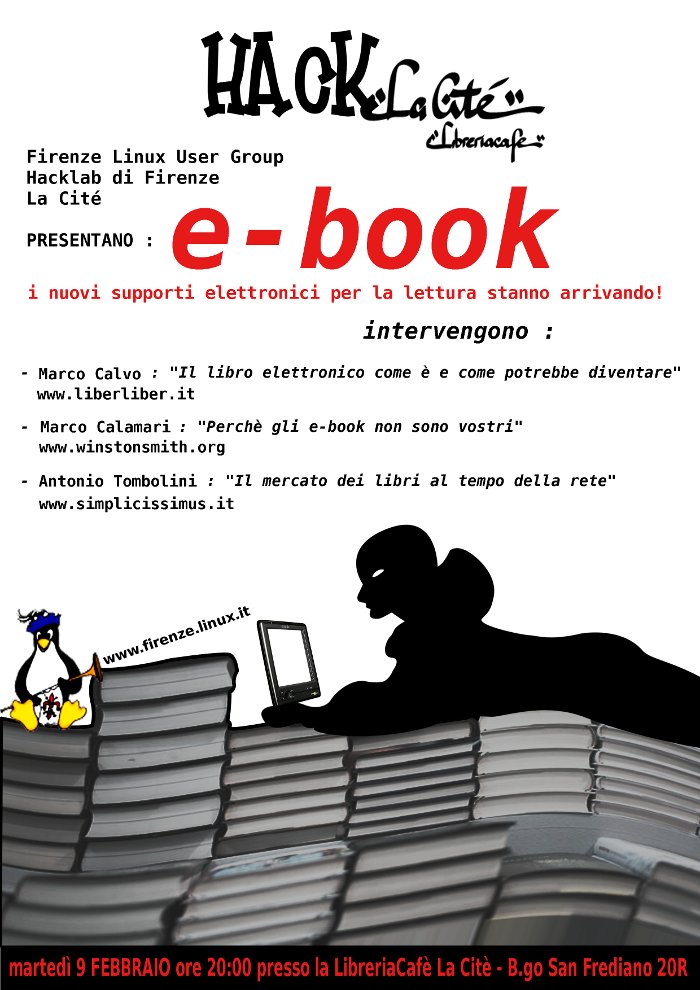
La novità di quest'anno
del mercato degli strumenti di comunicazione
sembra essere l'avvento dei libri elettronici,
gli ebook.
Insieme alle consuete mirabolanti promesse dei grandi venditori
stanno già arrivando i primi problemi riscontrati dagli utenti
e dagli analisti economici
e informatici
nonché le prime contromisure
per appropriarsi dei diritti che rischiamo di perdere.
Il Firenze Linux User Group,
in collaborazione con la libreria
La Citè
organizza un incontro su questi temi
presso la libreria La Citè, borgo San Frediano 20 rosso.
L'incontro si articolerà in tre interventi:
Il libro elettronico:
come è e come potrebbe diventare.
di Marco Calvo
I libri elettronici
(e-book)
sono una rivoluzione
più volte annunciata nel corso degli ultimi anni
e sempre rinviata.
Oggi
questo nuovo strumento di comunicazione sembra
finalmente
affermarsi.
La libreria online Amazon ha dichiarato
che in occasione del Natale 2009
negli USA
c'è stato un epocale sorpasso:
per la prima volta in assoluto
sono stati venduti più e-book che libri in carta.
Vediamo come sono
e come potranno trasformarsi questi e-book.
Liber Liber,
una mediateca online con libri
e musica
scaricabili gratuitamente
(e legalmente).
Perché gli e-book non sono vostri.
di Marco Calamari
Pare che sia la volta buona
e che dopo anni di limbo gli e-book stiano diventando un prodotto reale.
Viviamo
però
in tempi in cui la proprietà intellettuale ha complicato molto le cose
e "comprare" un e-book è una cosa molto diversa dal comprare un libro.
Nel vostro reader sono probabilmente presenti,
a vostra insaputa,
accorgimenti tecnici
(DRM)
che limitano moltissimo l'uso che potete fare dei "vostri" e-book.
Il mercato del libro ai tempi della rete
di Antonio Tombolini
Le caratteristiche strutturali
(e le relative problematiche)
del mercato del libro tradizionale,
per individuare le analogie
e le differenze
rispetto ai cambiamenti
che il mercato degli e-book provocherà,
e in parte sta già provocando,
su tutti i suoi attori:
dall'autore al lettore,
dall'editore al libraio
e al distributore.
Simplicissimus Book Farm
(www.simplicissimus.it),
fondata nel 2006 da Antonio Tombolini,
è l'azienda di riferimento sul mercato italiano
per tutto quello che riguarda gli ebook.
Opera con le sue tre divisioni
su tre mercati diversi
ma interconnessi
e complementari:
Divisione Distribuzione Hardware
Importazione
e distribuzione
(diretta
e attraverso librerie
e grande distribuzione)
dei principali ebook reader basati su tecnologia ePaper.
Divisione Servizi Editoriali Digitali
Offre agli editori servizi di conversione cataloghi
e produzione ebook,
nonché,
attraverso SBF STEALTH,
un servizio di distribuzione dedicato.
Divisione B2B
Sviluppo di applicazioni custom per l'area professionale,
enti pubblici
e aziende,
nell'ambito di progetti di riduzione dei flussi documentali cartacei.
L'associazione
Libera Informatica
e il F.L.U.G.
sono lieti di annunciare per
presso la
libreria con cucina Cuculia
in Via dei Serragli 3R,
una serata sulla difesa del proprio Io digitale.
La nostra vita in Rete scorre tranquilla
ma è solo apparenza.
Le nostre azioni
davanti al computer
hanno molte più conseguenze di quelle che percepiamo.
Le tracce
che lasciamo in Rete
sono la rappresentazione digitale del proprio Io,
che diventa sempre più importante nel mondo reale,
che spesso vede prima l'io digitale di quello fisico.
Fornire la conoscenza,
anche solo a livello elementare,
dei meccanismi con cui vengono raccolte
ed elaborate
le nostre "tracce elettroniche" è lo scopo di questo appuntamento.
La privacy sta diventando sempre più importante
nel momento in cui ciascuno di noi è sia fruitore,
sia produttore di contenuti.
I programmi peer-to-peer più diffusi sono particolarmente deludenti
e permettono di sorvegliare facilmente il comportamento degli utenti.
In questo incontro presentiamo
OneSwarm,
un nuovo sistema di scambio dati p2p
che fornisce alle persone un controllo esplicito
e flessibile
sui loro dati:
è possibile condividere file pubblicamente
o in modo totalmente anonimo,
solo con i propri amici,
solo con alcuni di loro.
OneSwarm cerca di ridurre il costo della privacy
in termini di prestazioni,
realizzando trasferimenti anonimi di dati
con risultati competitivi
rispetto al traffico non anonimo.
Il
Polygen
è un programma che genera frasi casuali
secondo una definizione grammaticale,
ovvero seguendo un corpus programmabile di regole sintattiche
e lessicali.
Formalmente è un interprete di un metalinguaggio
che permette di definire linguaggi
(...)
Introduzione al Packet Sniffing,
ovvero cominciare a comprendere i motivi tecnologici
che ci inducono a pensare
che l'arte di annusare i pacchetti
da parte degli altri
potrebbe
e dovrebbe
provocarci antipatiche irritazioni
ma anche indurci a pensare ad interessanti soluzioni.
La presentazione degli argomenti sarà spudoratamente introduttiva:
non verrà dato per scontato nessun tipo di argomento
e non verrà richiesta nessuna particolare pre-preparazione di base.
Durante la serata
verrà distribuita
gratuitamente
la prima release "stable" di "wireGrap"
(altrimenti detta "la medicina" per gli appartenenti alla crew A.G.O.W.
o per chi ne segue la sfortunata saga).
Data la gradazione alcolica della suddetta
non è possibile non pensarla se non come appartenente ai prodotti
di tipo GPL - Gas di Petrolio Liquefatto,
of course!
Partecipate numerosi:
lo spazio non manca,
il caldo neppure:
è vivamente consigliato un abbigliamento quanto più estivo possibile;
il nudismo
(normalmente)
non ci distrae dallo scopo delle serate.
---[ C00RdiNATE ]---
------[ D0VE
HackLab CPA Firenze Sud, via Villamagna 27/A Firenze
bene o male? giusto o sbagliato? 0 o 1?
vaneggiamenti sul come tutto dipenda dal
solo
sistema di riferimento di appartenenza!
------[ 10
punti di vista cambiano: tecniche di difesa
cifratura del traffico
protocolli geneticamente modificati
la paranoia al servizio delle configurazioni dell'hw
introduzione alle tecniche avanzate di sniffing evasion
accenni al total IDS evasion
(!? solo se qualcuno risulta ancora clinicamente vivo
e capace di farne diretta richiesta,
anche mugolando stringhe esadecimali in little-endian).
------[ 11
spazio alle eventuali domande
e/o dubbi
non risolti durante la serata
o più semplicemente generati dall'utilizzo massivo
ed incontrollato di wireGrapp 1.0
presso
l'HДCКLДЬ FIЯЗИZЭ,
Christopher R. Gabriel ci delizierà con un tema caro a tutti i fanatici della
grande distribuzione:
l'anatomia dei pacchetti Debian! :-)
Presso
l'HackLab-Fi,
a partire dalle
.
FreeBSD
è un sistema operativo libero di tipo Unix
nato per piattaforme Intel i386,
SUN UltraSPARC,
AMD64
e con versioni in fase di sviluppo per piattaforme PowerPC,
IA-64,
ARM,
MIPS
»»
È stata una bella serata
con un'ottima partecipazione;
Luigi Rizzo,
relatore di altissimo livello,
ci ha parlato di FreeBSD citando storia,
versioni,
sviluppo
e target di questo sistema operativo libero.
A fine serata
abbiamo avuto il piacere di ascoltare
Gianmarco Giovannelli,
dialogando con lui su FreeBSD in ambienti di produzione.
Last but not least,
non dimentichiamo di ringraziare
Riccardo Torrini
e gli altri due ragazzi dei quali
(purtroppo)
non ricordiamo ora il nome,
insieme al
Maestro Yoda
e ad
Ataru Moroboshi:
grazie a tutti!
presso
l'HackLab-Fi
dalle
,
talk di
Niccolò Rigacci
su mappe,
software
e hardware liberi:
presente
e futuro
dopo il TomTom.
È stata una grande H-Night,
si è spaziato da
openstreetmap
e relative applicazioni,
all'uso dell'openmoko come navigatore...
Le slide di presentazione sono disponibili
a questo indirizzo
nel formato .odp,
per complessivi 10,4MB.
 Il Flug, in collaborazione con
 Il FLUG, in collaborazione con l'Associazione


 , presso
l'
 Il problema dell'autenticazione degli utenti
e dello scambio di chiavi
è diventato sempre più importante
con l'uso di applicazioni distribuite.
La cifratura dei messaggi fra due applicazioni
necessita dello scambio di chiavi simmetriche.
Kerberos è un meccanismo sicuro
e semplice
da usare per ottenere la
 Si tratterà di un corso sia teorico che pratico.
L'aspetto teorico sarà rigoroso
ma adatto anche a chi non abbia competenze specifiche di matematica
o fisica
e si seguirà un approccio per approssimazioni successive:
ovvero i concetti verranno introdotti in maniera intuitiva
per poi essere successivamente raffinati
con sempre maggior rigore scientifico.
La parte pratica servirà sia per fissare meglio i concetti esposti
sia per far vedere realmente come funzionino le cose
e suscitare l'interesse degli interessati
invece che conciliare il sonno
come una sola lezione teorica potrebbe indurre.
 La manifestazione,
giunta alla tredicesima edizione
(la prima si tenne nel 1998 qui a Firenze),
ha rappresentato in questi anni il raduno di coloro
che vogliono impadronirsi delle tecnologie,
informatiche e non solo,
per capirne le conseguenze,
piegarle alle proprie necessità,
spiegarle agli altri
ed eventualmente poi abbandonarle.

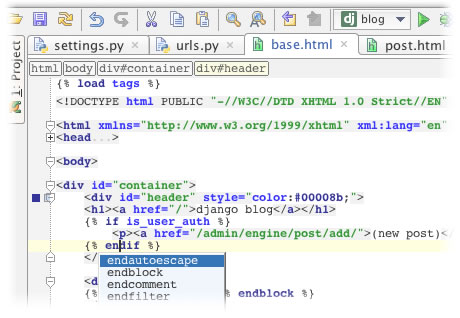 Un'introduzione allo sviluppo di applicazioni web
con
 Recentemente,
la Comunità Europea ha approvato l'acquisizione di


 La privacy sta diventando sempre più importante
nel momento in cui ciascuno di noi è sia fruitore,
sia produttore di contenuti.
I programmi peer-to-peer più diffusi sono particolarmente deludenti
e permettono di sorvegliare facilmente il comportamento degli utenti.
In questo incontro presentiamo
